你刷个评论都能被偷号?藏在网页里的跨站脚本到底是什么鬼
上周跟发小在排档啃十三香小龙虾,她扒着油乎乎的虾壳吐槽,说前几天在常逛的养猫论坛给人留了条问泪痕湿巾的评论,第二天号就被封了——后台查登录记录,半夜在几百个宠物群里发卖廉价猫砂的广告。她当时拍着桌子骂论坛管理员是吃干饭的,我嗦着虾线突然反应过来:这哪是管理员的锅,八成是踩了跨站脚本的坑。
很多人听到“跨站脚本”四个字就头疼,觉得是程序员圈的黑话,跟自己刷网页、看评论、买东西的日常离得八丈远。
跨站脚本根本不是“黑客千里之外搞你”
别被这个听起来高深的术语吓住。它本质上就是网页里混进去的夹带私货的小纸条。
你想啊,正常的论坛评论区逻辑很简单:你在输入框打“我家猫吃了两周鸡胸肉掉毛少了”,服务器把这句话原封不动存下来,等别的网友刷到这个帖子的时候,就把这句话老老实实显示在评论区的位置。
但跨站脚本干的事,就是有人不打正常的字。他在输入框里塞一段藏在尖括号里的代码——那种能悄悄读你浏览器里存的登录信息、甚至帮你自动发评论的小脚本。
最离谱的是什么?很多小网站的程序员当年赶项目上线偷了懒,根本没给输入框装“安检门”。你塞的代码他直接原封不动存进数据库,等下一个人刷到这条评论的时候,浏览器自动就把这段代码跑了。
说真的我第一次搞懂这事的时候,鸡皮疙瘩都起来了。
合着我哪怕自己啥坏事都没干,只要刷到别人留的带毒评论,我自己的号都能被悄摸掏走?
那些你以为“离得很远”的误区,坑了好多人
我身边好多朋友对这种安全问题的认知,还停留在“我又不点陌生链接,我能有啥事”的阶段。
错。
第一个最常见的误区,觉得跨站脚本都是大网站才会出的纰漏。真不是。我之前帮朋友排查过那种做本地美食探店的小站,评论区连最基础的输入过滤都没有,你输个带弹窗的代码上去,所有刷到这条评论的人,浏览器都会弹个小窗说“你中奖了”——这还是没坏心眼的,要是换个心思歪的,直接把你浏览器里存的登录cookie打包发走,你连找谁说理去?
还有个更扯的误区:只要我不随便点弹窗,就不会中招。拉倒吧。现在很多藏得深的跨站脚本根本不弹任何提示,它在后台悄摸把你本地存的登录令牌、收货地址打包发给黑客的服务器,全程你半点感知都没有。等你发现号被盗的时候,可能已经被用来发了八百条垃圾广告,甚至给你的微信好友都发了一遍借钱的消息。
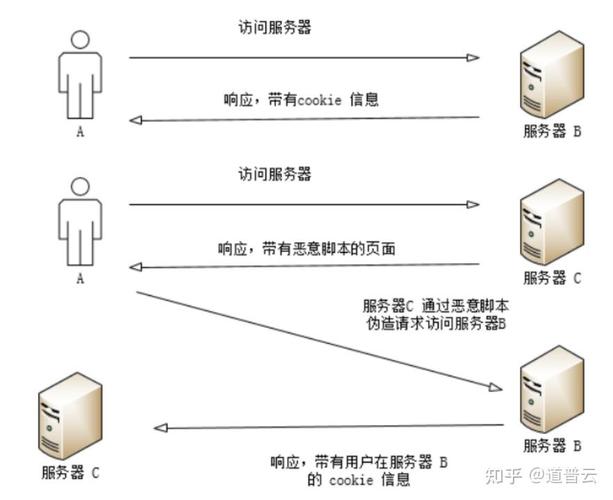
去年我还看到个真实的案例,某知名外卖平台的商家评论区就出过类似的问题——有人在评价里塞了个短脚本,只要你刷到这条评价,你自己填在平台里的收货地址、联系方式,就可能被偷偷爬走。你说这离普通人远吗?一点都不远。
甚至有人觉得,跨站脚本就是黑客写的病毒,跟普通网友没关系。哪能啊?最早玩跨站脚本的,很多就是当年论坛里的玩梗网友,就想在评论区插个自动跳舞的小动画,逗大家一乐。哦对,我上次自己在一个追更小说的小站还碰到过一次,评论区有人留了条看起来很正常的书评,我点进去的时候,浏览器直接弹了个小窗,说“检测到你在南京,要不要给你推荐附近的糖芋苗店”,当时我就乐了,这就是典型的没什么坏心眼的跨站脚本,就是玩个梗而已。结果玩着玩着,有人发现这东西居然能偷用户信息,慢慢就变了味。
普通人不用学代码,也能躲开这些破事
我知道有人看到这会慌,说合着我以后刷个评论都得提心吊胆?
真没必要。
你不需要能看懂那些复杂的脚本代码,只要记住几个最实在的小习惯,就能躲开绝大多数的坑。
首先,别在那种连HTTPS标识都没有的小网站,随便登你常用的账号密码。你想啊,连最基础的安全传输都做不到的网站,你指望他给评论区的输入框装层层安检?
其次,碰到评论区那种“点我主页领福利”“输我给的链接领优惠券”的奇怪评论,别凑上去凑热闹。很多时候那就是别人埋的脚本钩子,你一点进去,自己的信息可能就被爬走了。
还有啊,浏览器别一用就是三四年不更。很多跨站脚本能顺顺利利在你浏览器里跑,就是因为你版本太老,连最基础的脚本隔离功能都没有。点个更新按钮的事,半分钟就搞定,能挡掉绝大多数藏在网页里的小手脚。
哦对,还有个很多人忽略的细节:别随便在公共电脑上登自己的社交账号、购物账号。公共电脑的浏览器可能早就被人装了小脚本,你登上去的那一秒,账号信息就被存走了。
说穿了,跨站脚本从来不是什么遥不可及的黑客技术。
就是有人钻了网站没及时堵上的小空子,顺手捞点能卖钱的账号信息。
你不用把这事想的太可怕,毕竟现在大部分正规平台,早就把评论区的安检门焊得死死的。真要想塞个带代码的评论上去,系统直接给你拦下来,连提交按钮都点不动。
对吧?
毕竟上网嘛,本来就是图个轻松。没必要因为这点小风险,就把自己搞得跟惊弓之鸟似的。